
Ciberataque a Optimizely expone a 178 organizaciones; Zoom, CNN e IKEA entre las afectadas
A través de una investigación, lograron detectar 188 archivos de JavaScript infectados de un total de mil 611 que fueron analizados.
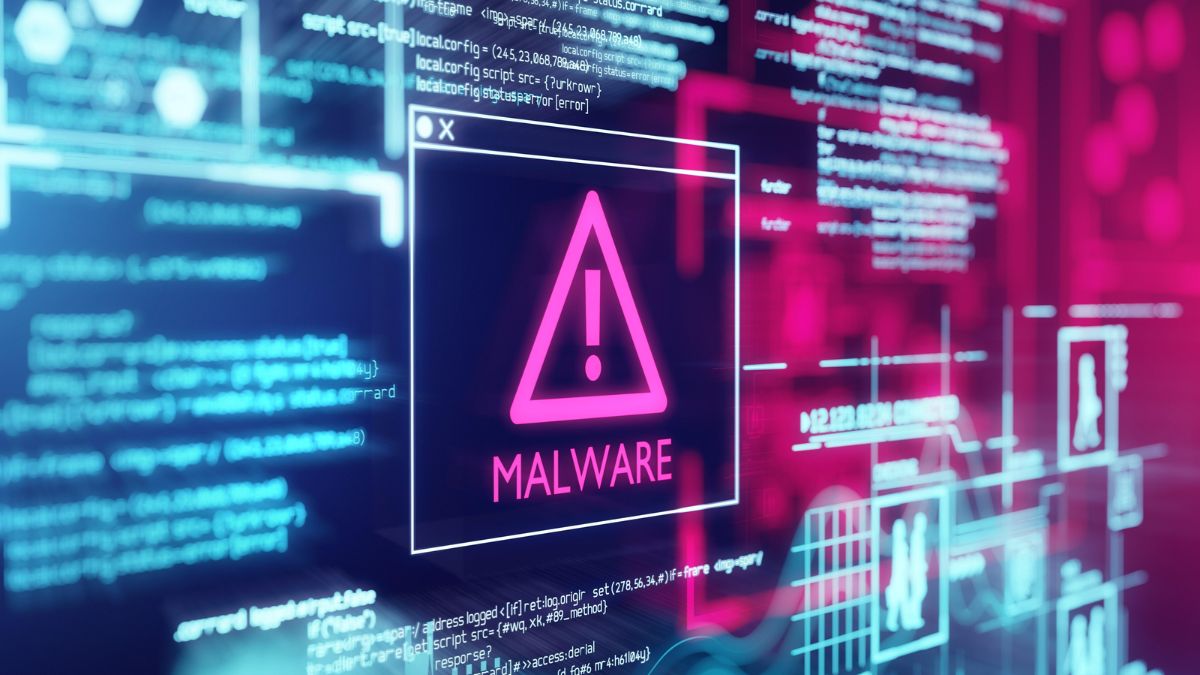
Un ataque informático contra Optimizely, una plataforma tecnológica utilizada por empresas de distintos sectores, habría comprometido la seguridad de 178 organizaciones en diferentes partes del mundo, entre ellas compañías como Zoom, CNN, BBC, IKEA, HSBC y Salesforce.
La investigación fue realizada por Scott Helme, especialista en ciberseguridad y fundador de Report URI, quien identificó 188 archivos de JavaScript infectados de un total de mil 611 que fueron analizados.

El incidente corresponde a un ataque a la cadena de suministro digital, una modalidad en la que los ciberdelincuentes aprovechan herramientas o servicios utilizados por distintas compañías para introducir código malicioso y distribuirlo entre sus usuarios.
En este caso, los fragmentos comprometidos se ejecutaban directamente en los navegadores de las personas que visitaban los sitios web de las organizaciones afectadas; esto significa que las empresas no necesariamente habían sufrido una intrusión directa en sus sistemas internos.
¿Qué información podían obtener los hackers?
El código tenía diferentes funciones, entre ellas la posibilidad de recopilar información financiera y modificar direcciones de billeteras de criptomonedas.
De acuerdo con los hallazgos, uno de los mecanismos podía sustituir una dirección de criptomonedas copiada por el usuario por otra controlada por los atacantes, de esta manera, una transferencia podía terminar en una cuenta diferente a la que originalmente pretendía utilizar la persona.
Además, el programa estaba diseñado para obtener datos de tarjetas bancarias introducidos en formularios de los sitios comprometidos, como números, fechas de vencimiento y códigos de seguridad.
La investigación también detectó movimientos de aproximadamente 7 mil 40 dólares hacia billeteras relacionadas con los atacantes, hasta las 19:25 horas UTC del 16 de noviembre de 2026.

¿Ya fue solucionado el ciberataque?
La mayor parte de los archivos infectados fue limpiada durante el 16 de noviembre, sin embargo, a las 21:52 horas de ese día, uno de los 188 fragmentos identificados todavía contenía código malicioso, correspondiente a TalkTalk.
Por su parte, Optimizely informó que corrigió la vulnerabilidad utilizada para introducir el código, reforzó la seguridad de las cuentas y proyectos involucrados, revocó accesos y retiró los fragmentos maliciosos detectados.
- Oficial. México y Estados Unidos pierden su estatus de países libres de sarampión
- "Vamos a hacer lo mejor para México": Sheinbaum y Xi Jinping hablan sobre aumentar exportaciones a China
- Otra falla aérea en EU: United Airlines presenta problemas en su sistema y frena vuelos
- Papa León XIV es golpeado en el rostro por un objeto lanzado desde la multitud durante su despedida en Perú | VIDEO
gaoh

Queda prohibida la reproducción total o parcial del contenido de esta página, mismo que es propiedad de TELEDIARIO; su reproducción no autorizada constituye una infracción y un delito de conformidad con las leyes aplicables.